

Iniciar sesión en un sitio web solo para que te pidan tus credenciales nuevamente en su sitio hermano puede ser un poco frustrante. Es fácil sentir que tu navegador no te recuerda, especialmente cuando sabes que ambos sitios pertenecen a la misma empresa. ¿No sería genial si pudiéramos iniciar sesión una vez y disfrutar de un acceso sin problemas a todos los sitios relacionados?
Este problema surge del hecho de que los navegadores web aíslan estrictamente diferentes dominios para proteger tu privacidad y detener ataques de phishing. A pesar de que Google recientemente hizo que mover tus inicios de sesión del navegador a un nuevo administrador sea ridículamente fácil en Android, una clave de acceso creada en un sitio web sigue estando bloqueada a esa dirección web específica por defecto.
Según una publicación en el blog de desarrolladores de Google, el gigante tecnológico checo Seznam se encontró con este obstáculo mientras intentaba unificar los inicios de sesión en su masiva red de sitios web. Mientras los usuarios ven mapy.com, sport.cz y seznam.cz como un servicio conectado, el navegador señala que “estos son tres sitios no relacionados, y cada uno mantiene sus propias cookies, contraseñas guardadas y claves de acceso.”
En el pasado, las empresas eludieron este dolor de cabeza apoyándose en cookies de terceros para rastrear silenciosamente tu sesión en segundo plano. Con los navegadores modernos bloqueando cookies de terceros a diestra y siniestra, ese viejo truco está prácticamente muerto.
Para solucionar esto, Chrome ahora admite una función de WebAuthn llamada Solicitudes de Origen Relacionado. Permite a una empresa publicar un archivo de verificación especial en su sitio web principal que esencialmente le dice al navegador qué dominios hermanos se pueden confiar.
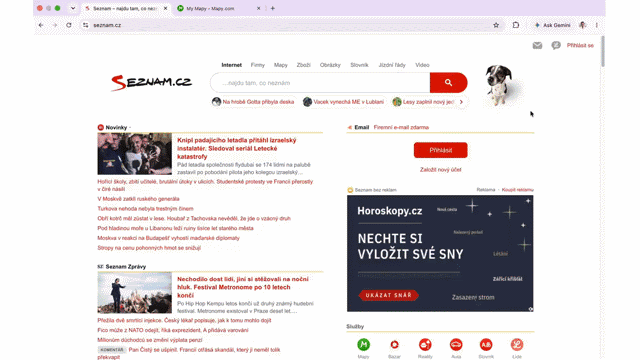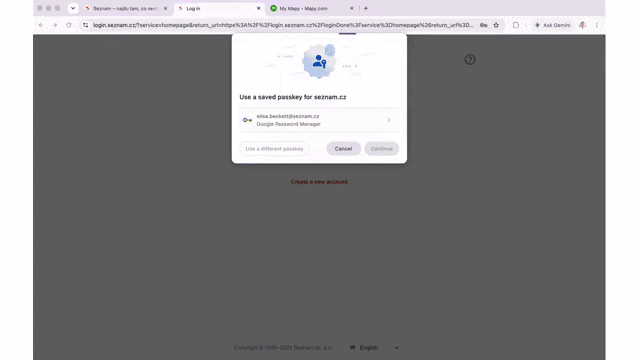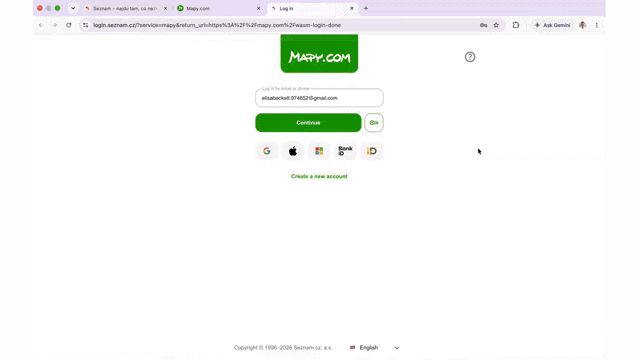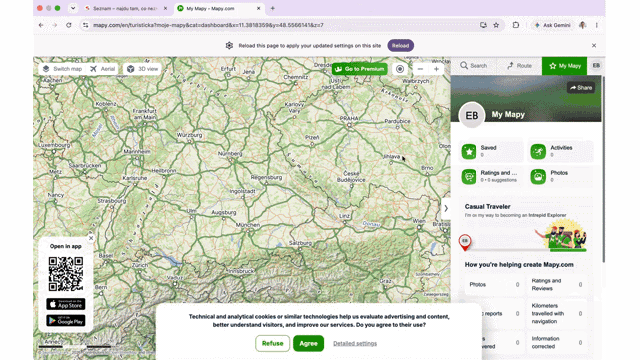
Cuando intentas iniciar sesión en uno de esos sitios conectados, el navegador verifica esa lista, ve que los dominios están oficialmente relacionados y permite que tu clave de acceso existente desbloquee la cuenta. Google limita esta lista a cinco dominios para que los grandes conglomerados tecnológicos no puedan abusar de ella para vincular docenas de propiedades aleatorias.
Debido a que navegadores no basados en Chromium como Safari y Firefox aún no son compatibles con esta API, Seznam también construyó un ingenioso plan de respaldo utilizando un pequeño botón de clave cargado desde su página de inicio de sesión principal, junto con redireccionamientos de primera parte que transfieren sesiones sin cookies de terceros. Después de implementar estos cambios, las tasas de finalización de inicio de sesión en navegadores no basados en Chromium saltaron del 53% al 69%.