

Hoy en día, solo se necesita una extensión de navegador comprometida para que los atacantes se infiltren en una sesión de trading de criptomonedas que ya está iniciada. En un informe reciente, los investigadores de seguridad afirman que esto es exactamente lo que sucedió con tres complementos de Chrome y Firefox que apuntan a usuarios de plataformas como Axiom Trade y Padre.
Los investigadores de Socket encontraron que J7Tracker, VREO y Orbit Tracker estaban recopilando silenciosamente tokens de sesión y datos relacionados con billeteras de los usuarios. Las extensiones no tenían que eludir ninguna seguridad en el dispositivo. Una vez que estaban funcionando en el navegador, podían aprovechar una sesión de trading ya autenticada.
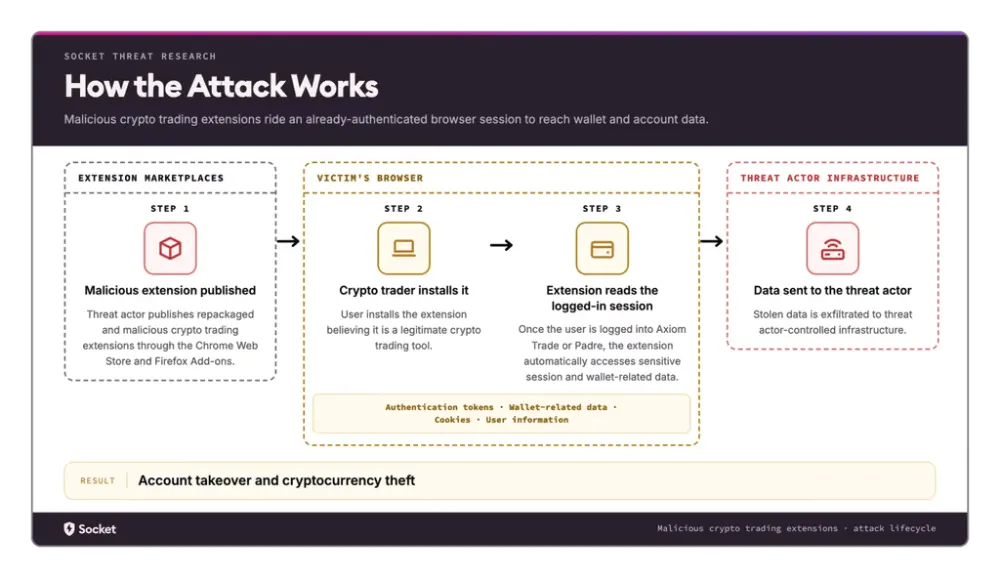
Si un usuario estaba conectado a una cuenta de trading, las extensiones podían acceder a los tokens de sesión activos y datos relacionados con la billetera almacenados en el navegador.
En su informe, Socket explicó el problema como: “las extensiones maliciosas abusan de los mercados de navegadores confiables para obtener ejecución dentro de sesiones autenticadas de Axiom Trade y Padre, donde cosechan datos de sesión y relacionados con billeteras.”
La información robada fue empaquetada y enviada a servidores controlados por los atacantes. Orbit Tracker también contactó a un bot de Telegram para informar si había logrado encontrar datos valiosos de billetera.
Si has estado siguiendo las noticias últimamente, incluida nuestra cobertura, nada de esto debería sorprenderte. Hemos informado sobre cómo campañas recientes han involucrado complementos de Firefox interceptando llaveros de criptomonedas antes de que la encriptación local pudiera protegerlos, mientras que otro incidente vio a 19 extensiones despojando las protecciones de seguridad del navegador para capturar la entrada del usuario.
Desde entonces, Google ha eliminado J7Tracker, VREO y extensiones relacionadas como GhostApe de la Chrome Web Store. Sin embargo, cuando Socket publicó sus hallazgos, Orbit Tracker aún estaba disponible en Firefox.
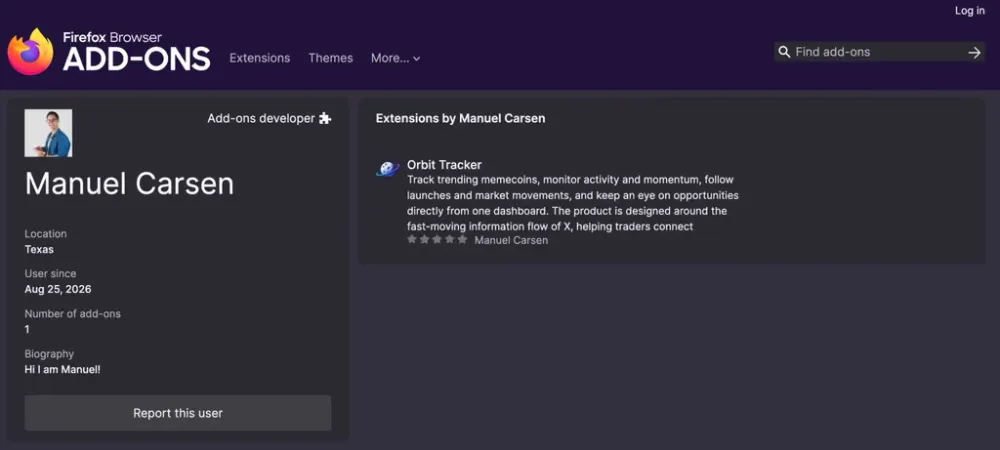
El problema mayor es que las extensiones no necesariamente parecen sospechosas al instalarlas. Una herramienta que parece útil puede terminar teniendo acceso a datos sensibles del navegador, especialmente cuando se ejecuta dentro de una sesión de trading iniciada.
Si tienes alguna de estas extensiones instaladas, elimínalas, cierra sesión en tus cuentas de trading activas y considera mover tus fondos a una nueva billetera como medida de precaución. No hace falta decir que también deberías considerar cuidadosamente la verificación de cualquier complemento que instales.