


Google ha comenzado a implementar una nueva función en Chrome destinada a un problema que se ha vuelto mucho más difícil de manejar a medida que las contraseñas y la autenticación de dos factores mejoran. Las Credenciales de Sesión Vinculadas al Dispositivo, o DBSC, están diseñadas para detener el uso de cookies de sesión robadas para tomar control de una cuenta.
Para aquellos que no lo saben, las cookies de sesión son las que permiten a los sitios web recordar que ya has iniciado sesión. Después de iniciar sesión en Gmail u otro servicio, el sitio puede almacenar una cookie en Chrome y usarla para reconocerte en visitas posteriores. Por esta razón, no tienes que ingresar tu contraseña cada vez, porque la cookie actúa como prueba de que la autenticación ya ha ocurrido.
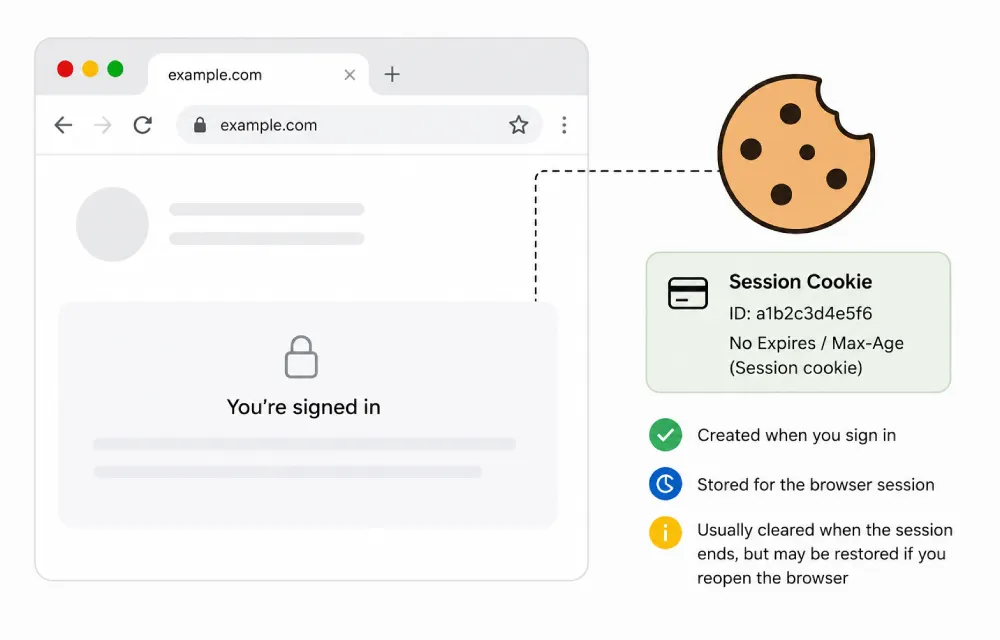
Esto también hace que las cookies de sesión sean un objetivo útil para el malware.
Un infostealer que se ejecute en una computadora puede apoderarse de esas cookies y enviarlas a un atacante. El atacante puede cargar estas cookies en otro navegador y, a veces, obtener el mismo acceso que el usuario legítimo, sin necesidad de la contraseña u otro factor de autenticación. Esta es una de las razones por las que la seguridad del navegador sigue siendo un objetivo en movimiento, con Chrome corrigiendo recientemente 41 vulnerabilidades de seguridad en una sola actualización.
DBSC cambia lo que ocurre después de que la cookie es robada.
Chrome genera una clave criptográfica y almacena la parte privada en un hardware diseñado para mantenerla aislada del resto del sistema. Los PCs con Windows utilizan el Módulo de Plataforma de Confianza, o TPM, mientras que los dispositivos de Apple utilizan el Enclave Seguro. La clave privada no se entrega de vuelta a Chrome como datos legibles, lo que dificulta mucho más que el malware la copie junto con la cookie de sesión.
Un sitio web que soporte DBSC puede solicitar a Chrome que demuestre que la sesión sigue vinculada al dispositivo donde fue creada. El navegador firma ese desafío usando la clave privada, y el servidor puede rechazar la sesión si esa prueba falta.
Scott Helme, el investigador de seguridad y fundador de Report URI que escribió recientemente sobre esta función, explicó la idea básica a Ars Technica.
El atacante puede robar la cookie, pero no puede responder a un desafío DBSC firmándolo con la clave privada, que sigue segura en tu dispositivo.
Esto deja a un atacante con la cookie robada, pero sin la clave necesaria para completar el proceso de autenticación.
Google ha habilitado DBSC por defecto para cuentas de Workspace y está expandiendo gradualmente la implementación a usuarios regulares de Chrome en Windows y Mac. La función aún no está disponible para todos, y Google parece estar adoptando un enfoque por etapas en lugar de activarla en todos los casos.
Por ahora, DBSC es otra pieza del trabajo de seguridad más amplio de Chrome. Google también ha estado bloqueando malware que intenta secuestrar la página de Nueva pestaña y dice que Chrome ahora bloquea más de 7 mil millones de solicitudes de notificaciones no deseadas cada día.
La compañía también está reduciendo el soporte para extensiones más antiguas y menos seguras, con las extensiones Manifest V2 programadas para desaparecer de la Chrome Web Store a finales de mes.
DBSC no va a prevenir todos los tipos de toma de cuentas, pero aborda una de las formas en que los atacantes pueden eludir las protecciones de inicio de sesión más fuertes. Una cookie robada es considerablemente menos útil cuando el acceso también depende de una clave privada que nunca sale del dispositivo del usuario.